Radical.PROTECT
Sistemul complet de continuitate a afacerii și protecție
Pentru companii și instituții publice care vor să rămână în funcțiune atunci când apare un incident: continuitate, recuperare, backup versionat, securitate cibernetică, oameni pregătiți și procese clare, într-o singură metodologie.
Securitatea nu se presupune. Se demonstrează.
Problema
Incidentele opresc activitatea din lipsă de pregătire, nu doar din lipsă de tehnologie.
Multe organizații au antivirus, firewall și copii de siguranță. Când apare totuși un incident, activitatea se oprește pentru că nu este clar ce trebuie repornit mai întâi, cine decide și dacă datele pot fi într-adevăr recuperate.
Radical.PROTECT pornește de la această realitate: tehnologia contează, dar continuitatea depinde de pregătire.
-
Nu este clar cine decide și ce se repornește mai întâi.
-
Copiile de siguranță există, dar restaurarea nu a fost încercată niciodată.
-
Procedurile sunt în mintea câtorva oameni, nu scrise.
Metodologia
Șase etape, un singur rezultat: o organizație pregătită.
Fiecare etapă lasă în urmă măsuri verificabile, iar ciclul se reia prin reevaluare periodică.
-
Audit
Înțelegem unde ești acum.
-
Implementare
Punem măsurile în practică.
-
Protecție
Reducem și controlăm riscurile.
-
Recuperare
Revenim controlat după un incident.
-
Monitorizare
Urmărim și detectăm din timp.
-
Educație
Oameni pregătiți, organizații mai sigure.
Business Continuity
Activitatea esențială continuă și în timpul unui incident.
Business Continuity înseamnă să știi dinainte ce trebuie să funcționeze, în cât timp și cu ce resurse, atunci când ceva se oprește.
-
Funcțiile critice
Activitățile fără de care organizația nu poate funcționa: facturarea, relația cu clienții, producția, plățile. Se identifică primele și se protejează primele.
-
RTO — cât timp poți sta oprit
Timpul maxim acceptat până când o funcție critică trebuie să meargă din nou. De exemplu: facturarea trebuie să funcționeze din nou în aceeași zi.
-
RPO — câte date îți permiți să pierzi
Cât de vechi pot fi cele mai recente date recuperabile. Dacă îți permiți să pierzi cel mult o oră de lucru, copiile trebuie făcute cel puțin o dată pe oră.
Planul de continuitate
Un document scurt și practic: funcțiile critice, RTO și RPO pentru fiecare, cine decide, ce alternative există și cum se comunică în timpul incidentului. Se testează și se actualizează periodic.
Disaster Recovery și backup
Disaster Recovery și backup versionat
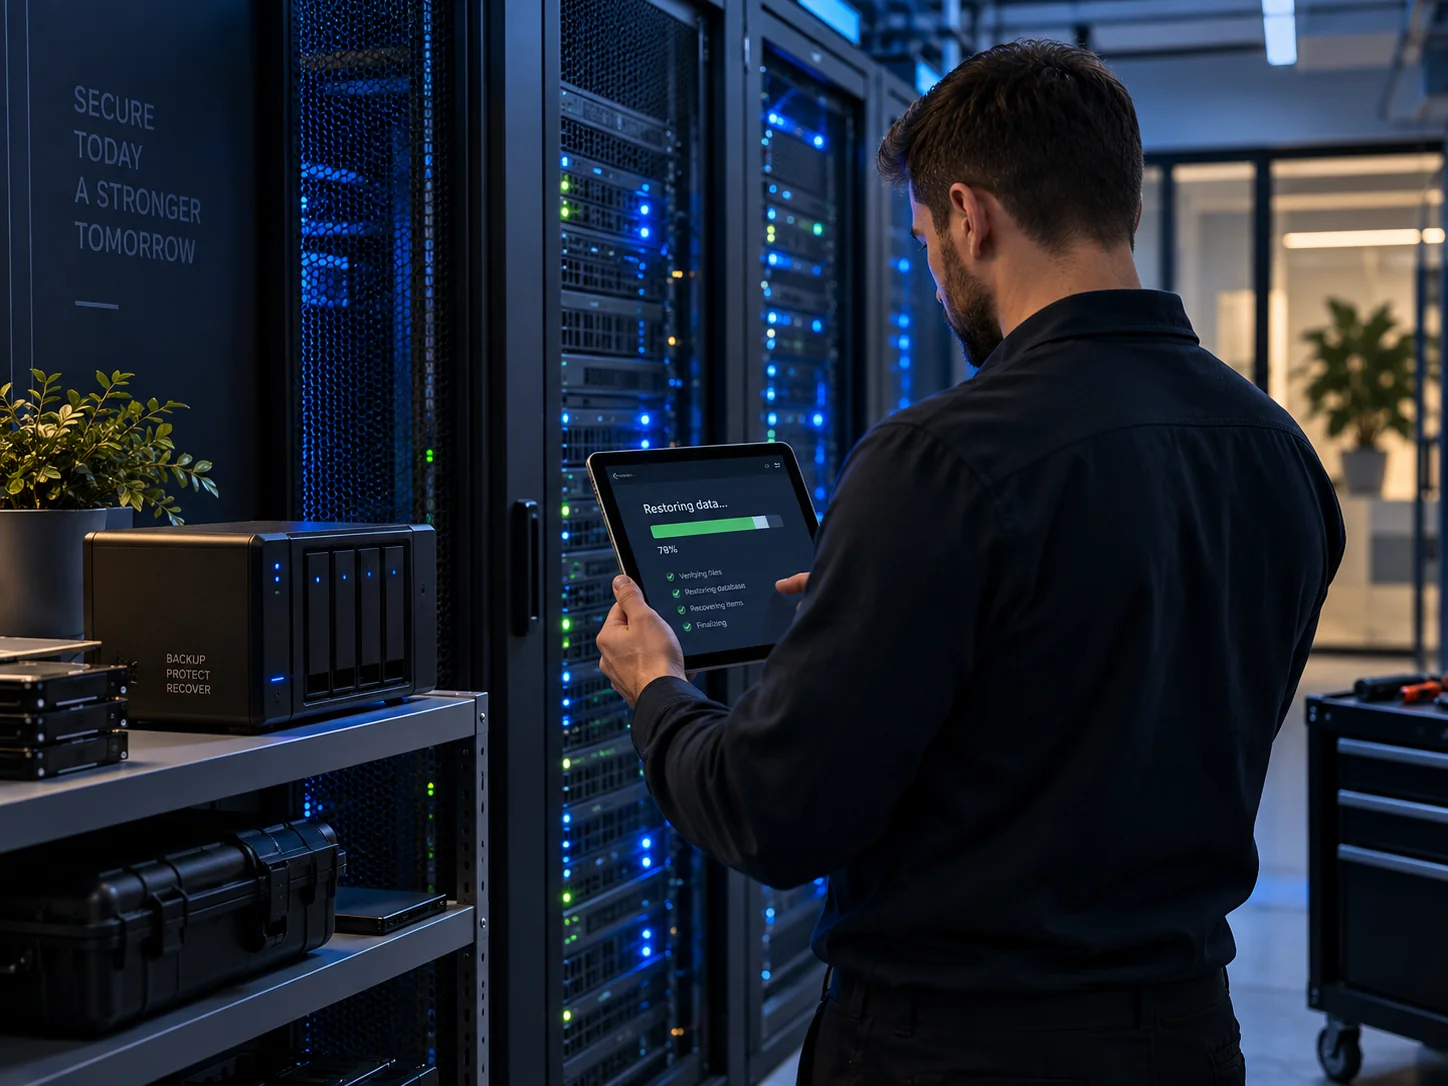
Disaster Recovery înseamnă revenirea controlată după un incident, urmând pași stabiliți și verificați dinainte, nu improvizați în momentul crizei.
-
Backup versionat
Se păstrează mai multe versiuni ale datelor, astfel încât să poți reveni la o stare de dinaintea incidentului, nu doar la ultima copie.
-
Backup izolat
Cel puțin o copie este separată de rețeaua de lucru, pentru ca un atac asupra sistemelor să nu poată atinge și copiile.
-
Testat prin restaurare periodică
O copie de siguranță contează doar dacă poate fi restaurată. Restaurarea se încearcă periodic, nu pentru prima dată în ziua incidentului.
-
Pași de revenire stabiliți dinainte
Ordinea în care se repornesc sistemele, cine face fiecare pas și cum se verifică rezultatul sunt scrise înainte de incident.
Securitate cibernetică
Mai puțin risc, prin măsuri verificabile.
Securitatea cibernetică reduce probabilitatea și impactul unui atac. Nu se bazează pe promisiuni, ci pe măsuri care pot fi verificate și demonstrate oricând.
-
Acces controlat
Fiecare persoană are doar drepturile de care are nevoie, iar conturile se revizuiesc periodic.
-
Sisteme actualizate și configurate corect
Vulnerabilitățile cunoscute se închid, iar setările implicite nesigure se corectează.
-
Dovezi, nu presupuneri
Măsurile sunt documentate și verificate, astfel încât stadiul protecției să poată fi arătat, nu doar afirmat.
Securitatea nu se presupune. Se demonstrează.
Oameni și procese
Oameni, roluri, procese și proceduri
Într-un incident, oamenii decid cât de repede își revine organizația. Tehnologia ajută doar dacă fiecare știe ce are de făcut.
-
Roluri clare în criză
Se stabilește dinainte cine conduce răspunsul, cine comunică și cine execută pașii tehnici.
-
Procese și proceduri scrise
Procesele critice și pașii importanți sunt documentați, simpli și accesibili, nu păstrați doar în memoria câtorva colegi.
-
Instruire
Angajații învață să recunoască riscurile și să reacționeze corect, prin cursuri potrivite rolului lor.
Vezi cursurile Radical.PROTECT Academy
Radical.CORE
Componenta software a Radical.PROTECT
Radical.CORE este componenta software a Radical.PROTECT.
Radical.CORE implementează, automatizează, controlează și ajută la demonstrarea unei mari părți dintre măsurile tehnice și bunele practici Radical.PROTECT.
Radical.CORE este Radical.PROTECT, dar Radical.PROTECT nu se reduce la Radical.CORE: metodologia cuprinde și oamenii, procesele, procedurile și auditul. Radical.CORE poate fi cumpărat și independent de Auditul Profesional.
Radical.CORE Full — demo 30 de zile
Versiunea Full, gratuit 30 de zile, o singură dată per CIF.
Membrii bizz.club și firmele înființate de mai puțin de 6 luni pot folosi demo-ul 3 luni; prelungirea se acordă după verificare.
Radical.COREAcademy
Radical.PROTECT Academy: mai puțin risc uman
Multe incidente încep cu o acțiune umană: un link deschis, o parolă refolosită, un pas sărit.
Din experiența noastră, eroarea umană și lipsa de pregătire a angajaților sunt, de cele mai multe ori, atât cea mai sigură poartă de intrare pentru atacatorii cibernetici, cât și cea mai frecventă cauză a pagubelor produse din interior: date șterse din greșeală, echipamente deteriorate sau pierdute, configurări modificate fără intenție.
Tehnologia protejează doar până unde o lasă oamenii care o folosesc. De aceea Radical.PROTECT Academy oferă cursuri construite pe roluri, pentru angajați, echipe tehnice și management, astfel încât fiecare să știe ce să facă și, mai ales, ce să nu facă.
Audit
Audit, implementare și audit periodic
Auditul rămâne independent: arată situația reală și recomandă doar ce rezolvă efectiv problemele identificate. Radical.CORE se recomandă numai acolo unde rezolvă măsurile găsite.
-
Audit Gratuit
O discuție telefonică gratuită, de aproximativ 45 de minute, despre situația organizației.
-
Audit Profesional
Analiza continuității, a backup-ului, a securității și a proceselor, cu recomandări concrete.
-
Implementarea Auditului
Punerea în practică a măsurilor recomandate, în ordinea priorităților.
-
Radical.PROTECT operațional
Măsurile funcționează, sunt documentate și pot fi demonstrate.
-
Audit Periodic
Reevaluare la intervale regulate, pentru echipamentele noi și pentru noile amenințări, ca protecția să țină pasul.
De ce auditul periodic nu este opțional
Infrastructura nu stă pe loc: apar calculatoare, servere, imprimante, aplicații și angajați noi. Fiecare echipament adus după ultimul audit este, până la verificare, în afara zonei de siguranță. Nici amenințările nu stau pe loc: apar constant noi metode de atac, vulnerabilități și tehnici folosite de atacatori, iar măsurile care erau suficiente ieri pot fi depășite azi. Auditul periodic aduce echipamentele noi sub aceleași reguli de protecție, backup și continuitate și verifică dacă măsurile existente mai fac față amenințărilor actuale. Protecția de anul trecut nu acoperă nici infrastructura, nici amenințările de azi. De aceea auditul periodic este o necesitate, nu un lux.
Primul pas este o discuție.
Programează Auditul Gratuit și află unde se află organizația ta și ce merită făcut mai întâi.